


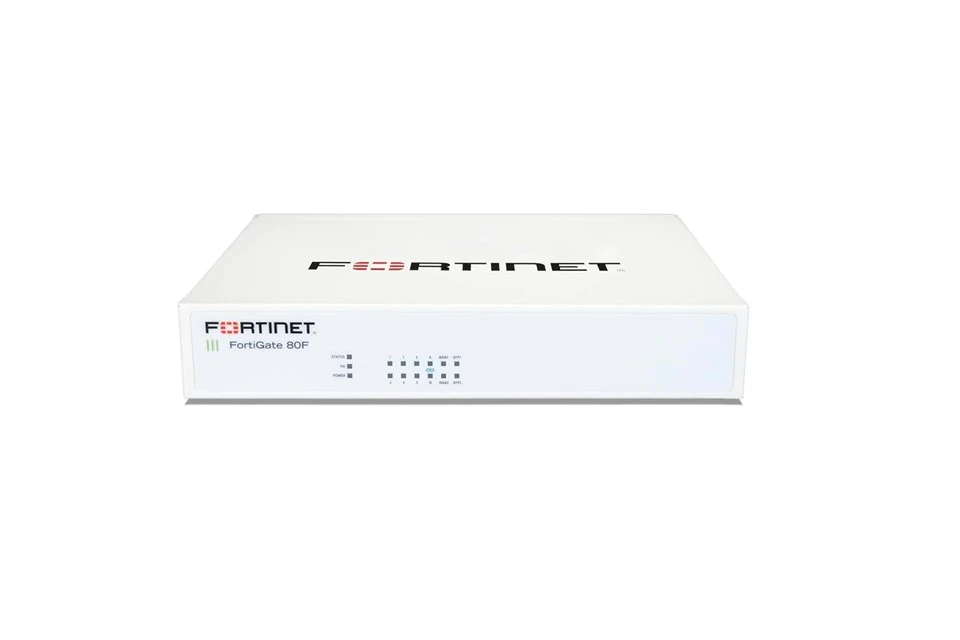


AITI Tech Limited es uno de los principales fabricantes y proveedores de firewall de próxima generación Fortigate 80f. Con más de 20 años de experiencia, le damos una calurosa bienvenida para que compre un cortafuegos de próxima generación Fortigate 80f barato a granel en stock aquí desde nuestra fábrica. Todos nuestros productos son de alta calidad y bajo precio. Contáctenos para lista de precios.
Posicionamiento del producto
FortiGate 80F es una puerta de enlace de seguridad de alto-rendimiento-creada por Fortinet para sucursales principales de empresas grandes y medianas-, parques de oficinas de tamaño-mediano y grupos de trabajo remoto de alto-ancho de banda. Impulsado por los procesadores de seguridad SPU patentados de séptima-generación de Fortinet y el sistema operativo unificado FortiOS, integra profundamente NGFW, SD-WAN nativa, VPN y capacidades unificadas de administración inalámbrica y por cable en un solo dispositivo de escritorio. Sin apilamiento de hardware adicional, puede crear una base todo en uno-altamente confiable para "redes impulsadas por seguridad" para sitios de tamaño mediano-, lo que la convierte en la solución de seguridad de sucursales preferida que equilibra el reenvío de alto-ancho de banda y la protección de seguridad de pila completa-.


Configuración del puerto de hardware
10 puertos Gigabit Ethernet RJ45, que cubren todos los escenarios de acceso por cable, incluida la conexión WAN, la interconexión de red interna y el acoplamiento de servidores
2 puertos de fibra Gigabit SFP, que admiten acceso de enlace WAN de larga-distancia a través de fibra óptica, adaptándose a escenarios de transmisión de larga-distancia de alto-ancho de banda
1 interfaz USB 3.0, que admite dispositivos de almacenamiento externos para ampliar la capacidad de registro o conexión de módulos 4G/5G para realizar enlaces de respaldo inalámbricos
1 interfaz de administración de consola RJ45 para depuración del puerto serie local, configuración inicial del dispositivo y resolución de problemas
1 interfaz dedicada RJ45 FortiLink, utilizada de forma predeterminada para conectar directamente conmutadores FortiSwitch para realizar una gestión unificada de todos los dispositivos cableados en la red
Tecnologías principales implementadas
- Adopta la arquitectura SPU (Unidad de procesamiento de seguridad) patentada de séptima-generación de Fortinet, con aceleración de hardware tanto de CP9 (procesador de contenido) como de NP7 (procesador de red) para reducir drásticamente la carga de CPU de uso general-, logrando una inspección profunda de velocidad de línea-del tráfico cifrado SSL/TLS 1.3. Mantiene una latencia baja-y un reenvío sin-atascos incluso cuando todas las funciones de seguridad completas están habilitadas simultáneamente.
- Métricas de rendimiento estándar publicadas oficialmente: rendimiento de la capa 4 del firewall de 20 Gbps, rendimiento de IPS de 6 Gbps, rendimiento de NGFW de 3 Gbps, rendimiento de protección contra amenazas de 2,5 Gbps, rendimiento de VPN IPsec de 13 Gbps, compatible con 1.000.000 de sesiones TCP simultáneas y 150.000 nuevas sesiones TCP por segundo.
- Capacidad nativa SD-WAN integrada que integra de forma nativa todas las funciones de seguridad NGFW en la red de área amplia. Sin licencias pagas adicionales, admite la selección inteligente de rutas para hasta 16 enlaces y la detección del estado de los enlaces en tiempo real-, programando automáticamente el tráfico crítico, como videoconferencias, servicios en la nube y sistemas de oficina centrales hacia el enlace óptimo para mejorar en gran medida la experiencia de acceso entre sitios-.
- Compatibilidad de la serie-completa para enrutamiento dinámico avanzado, incluidas funciones BGP y OSPF, VPN IPsec y VPN SSL, con un máximo de 1000 túneles IPsec de puerta de enlace-a-puerta de enlace y 500 canales de acceso de usuario de VPN SSL. Puede establecer rápidamente túneles seguros cifrados con centros de datos centrales y múltiples sucursales remotas para lograr una interconexión segura de alta-velocidad de recursos de intranet trans-regionales.
- Capacidad de administración de FortiSwitch integrada-que puede controlar de forma centralizada hasta 24 conmutadores FortiSwitch; Capacidad de controlador inalámbrico-incorporada que puede administrar hasta 40 puntos de acceso FortiAP (24 de los cuales admiten el modo túnel), logrando operación y mantenimiento unificados para todos los dispositivos cableados e inalámbricos en toda la red sin implementar un controlador de CA independiente.
- Compatible con la herramienta de migración de configuración FortiConverter, que puede importar configuraciones principales de firewalls de terceros-existentes con un solo clic, lo que acorta en gran medida el ciclo de implementación del nuevo dispositivo. Junto con el mecanismo de actualización de firmware sincronizado globalmente de Fortinet, garantiza un funcionamiento estable a largo plazo-del dispositivo.
- Totalmente integrado con la arquitectura de seguridad unificada de Fortinet Security Fabric, conectándose perfectamente a las plataformas de administración centralizada FortiManager y FortiAnalyzer para lograr una distribución de políticas unificada, almacenamiento de registros centralizado y visualización de la situación de seguridad global para dispositivos multi-sitio, lo que admite la orquestación y respuesta de seguridad automatizadas.
- Admite implementación en espera activa-de alta disponibilidad-, logrando sincronización de estado entre dos dispositivos a través de líneas de latido. Puede completar la conmutación por error en milisegundos cuando falla un solo dispositivo, evitando la interrupción del negocio causada por puntos únicos de falla y cumpliendo con los requisitos operativos de alta-confiabilidad de los sitios principales.
Funciones de seguridad principales
- Sistema de prevención de intrusiones (IPS)-de alto-rendimiento integrado que puede identificar y bloquear más de 5000 ataques de vulnerabilidad conocidos, gusanos, ataques DDoS y comportamientos de intrusión en la red en tiempo real, cubriendo amenazas completas-dimensionales tanto en la red como en la capa de aplicación, con un rendimiento de IPS de hasta 6 Gbps.
- Integrado con los servicios globales de inteligencia sobre amenazas impulsados por IA-de FortiGuard, que aprovecha los motores de aprendizaje automático para sincronizar automáticamente bases de datos de virus actualizadas-en tiempo real y bibliotecas de firmas de amenazas, brinda defensa en tiempo real-contra ransomware, vulnerabilidades de día cero-y variantes de malware, con un rendimiento de protección contra amenazas de hasta 2,5 Gbps.
- Admite la inspección profunda bidireccional de paquetes, realiza un análisis de contenido-dimensional completo en todas las versiones de tráfico cifrado, incluido TLS 1.3, identifica y bloquea actividades maliciosas ocultas en el tráfico cifrado HTTPS, con un rendimiento de inspección profunda SSL de hasta 3 Gbps.
- Motor antivirus-integrado-de alto-protocolo completo que cubre el filtrado de virus para protocolos principales, incluidos HTTP, FTP, SMTP, POP3, IMAP y SMB, evitando de manera efectiva que los virus se propaguen a través de la intranet a través de rutas como descargas web, transmisión de correo electrónico y uso compartido de archivos internos.
- Integrado con funciones de filtrado web, control de aplicaciones y filtrado DNS, con un rendimiento de control de aplicaciones de hasta 8 Gbps. Puede controlar con precisión los comportamientos de acceso web de los empleados y los permisos de uso para más de 10 000 aplicaciones, evitando los riesgos de seguridad que generan los sitios web de phishing y las aplicaciones no-laborales desde el origen.
- Admite la capacidad nativa Zero Trust Network Access (ZTNA), asignando dinámicamente permisos mínimos según la identidad del usuario, el estado del dispositivo y los escenarios de acceso, logrando un acceso seguro-con identidad sin exponer los recursos principales de la intranet a la Internet pública.
- Admite la división de dominios virtuales, con un máximo de 25 dominios de seguridad virtuales independientes, logrando un aislamiento lógico de la red entre diferentes departamentos comerciales y diferentes inquilinos, cumpliendo con los requisitos de seguridad diferenciados de protección de partición de múltiples-servicios y operación de múltiples-inquilinos.
- Viene con un asistente de seguridad de IA generativa- integrado que puede completar automáticamente el análisis de registros de seguridad, el juicio de eventos de amenazas y la generación de políticas de respuesta, lo que reduce en gran medida el umbral de operación de seguridad para sitios de tamaño mediano-y mejora la eficiencia de la respuesta a las amenazas.
- Admite la autenticación de dos-factores de FortiToken, con un máximo de 1000 tokens vinculados, lo que proporciona una sólida verificación de identidad para el acceso a VPN, inicio de sesión de administrador y acceso al sistema central para evitar el acceso no autorizado causado por la filtración de cuentas.
- Capacidad de detección avanzada de amenazas integrada-, que puede realizar análisis de comportamiento dinámico en archivos sospechosos desconocidos, identificar programas maliciosos de día cero-que no pueden ser cubiertos por las bibliotecas de firmas tradicionales y formar un-sistema de protección de seguridad de bucle cerrado de "defensa - detección - respuesta".
Etiqueta: Fortalecer el firewall de próxima-generación 80f, fortalecer los proveedores de firewall de próxima-generación 80f, cortafuegos de seguridad avanzado


